
מתקפת כופר לא מתחילה בדרך כלל בשרת שנפרץ בלילה. לעיתים קרובות היא מתחילה בהודעת דוא״ל שנראית כמו חשבונית, בקשה דחופה מהמנכ״ל או קובץ שיתוף לכאורה מלקוח. לכן השאלה איך להכין עובדים למתקפת כופר אינה שאלה טכנית בלבד. זו שאלה של רציפות עסקית: האם העובד ידע לעצור, לדווח, ולמנוע מאירוע קטן להפוך להשבתה של ימים?
בעסקים קטנים ובינוניים, גם לחיצה אחת יכולה להשפיע על מערכות הנהלת החשבונות, מסמכי לקוחות, דוא״ל, קבצים משותפים ומערכות תפעול. הנזק אינו מסתכם בדרישת תשלום. הוא כולל שעות עבודה אבודות, עיכוב במתן שירות, פגיעה באמון לקוחות ולעיתים גם חשיפה של מידע רגיש. הכנה נכונה של עובדים מצמצמת את הסיכוי לאירוע ומקצרת משמעותית את זמן התגובה כאשר הוא כבר מתרחש.
למה עובדים הם קו ההגנה הראשון
כלי אבטחה, סינון דואר, עדכוני תוכנה וגיבויים הם שכבות חיוניות. אבל הם אינם מבטלים לחלוטין טעויות אנוש. תוקפים מתאימים את ההודעות שלהם לעסק: הם משתמשים בשם של ספק מוכר, מחקים חתימה של מנהל, ולעיתים שולחים הודעה בשעה שבה העובד עסוק במיוחד.
המטרה אינה להפוך כל עובד לאיש סייבר. מטרה ריאלית יותר היא לבנות הרגלים ברורים: לחשוד בבקשות חריגות, לא לפעול מתוך לחץ, ולאשר פעולה רגישה בערוץ נוסף. עובד שמבין מה עליו לעשות בתוך דקה יכול למנוע את התפשטות ההצפנה לתיקיות משותפות ולתחנות עבודה נוספות.
חשוב גם להימנע מגישה מאשימה. עובדים שמפחדים שיאשימו אותם ינסו לעיתים להסתיר טעות או "לסדר אותה לבד". במתקפת כופר, כל דקה כזו עלולה לעלות ביוקר. התרבות הנכונה היא דיווח מהיר ללא ויכוח, ולאחריו טיפול מקצועי ובדיקה מסודרת.
איך להכין עובדים למתקפת כופר: מתחילים בתרחישים מוכרים
הדרכת אבטחה כללית אחת לשנה, עם מצגת ארוכה ומונחים טכניים, כמעט תמיד נשכחת. הכשרה אפקטיבית מתחילה בסיטואציות שהעובדים מכירים מהעבודה היומיומית: הודעת דוא״ל מספק, קובץ שיתוף מלקוח, בקשה לעדכון פרטי חשבון בנק או הודעה שנראית כאילו נשלחה ממיקרוסופט.
במקום לומר רק "לא ללחוץ על קישורים", הסבירו מה צריך לבדוק. כתובת שולח שדומה אך אינה זהה לכתובת מוכרת, ניסוח דחוף או מאיים, קובץ מצורף שלא ציפיתם לקבל, בקשה להזין סיסמה, או שינוי פתאומי בפרטי תשלום – כל אלה צריכים לעצור את הפעולה.
התרחיש החשוב ביותר הוא התחזות למנהל או לספק. עובד שמקבל בקשה חריגה להעברת כסף, רכישת שוברים או שיתוף מידע צריך לאמת אותה בשיחת טלפון או בהודעה בערוץ מוכר. אין להסתפק במענה לאותו דוא״ל, משום שגם תיבת הדואר של השולח עלולה להיות פרוצה.
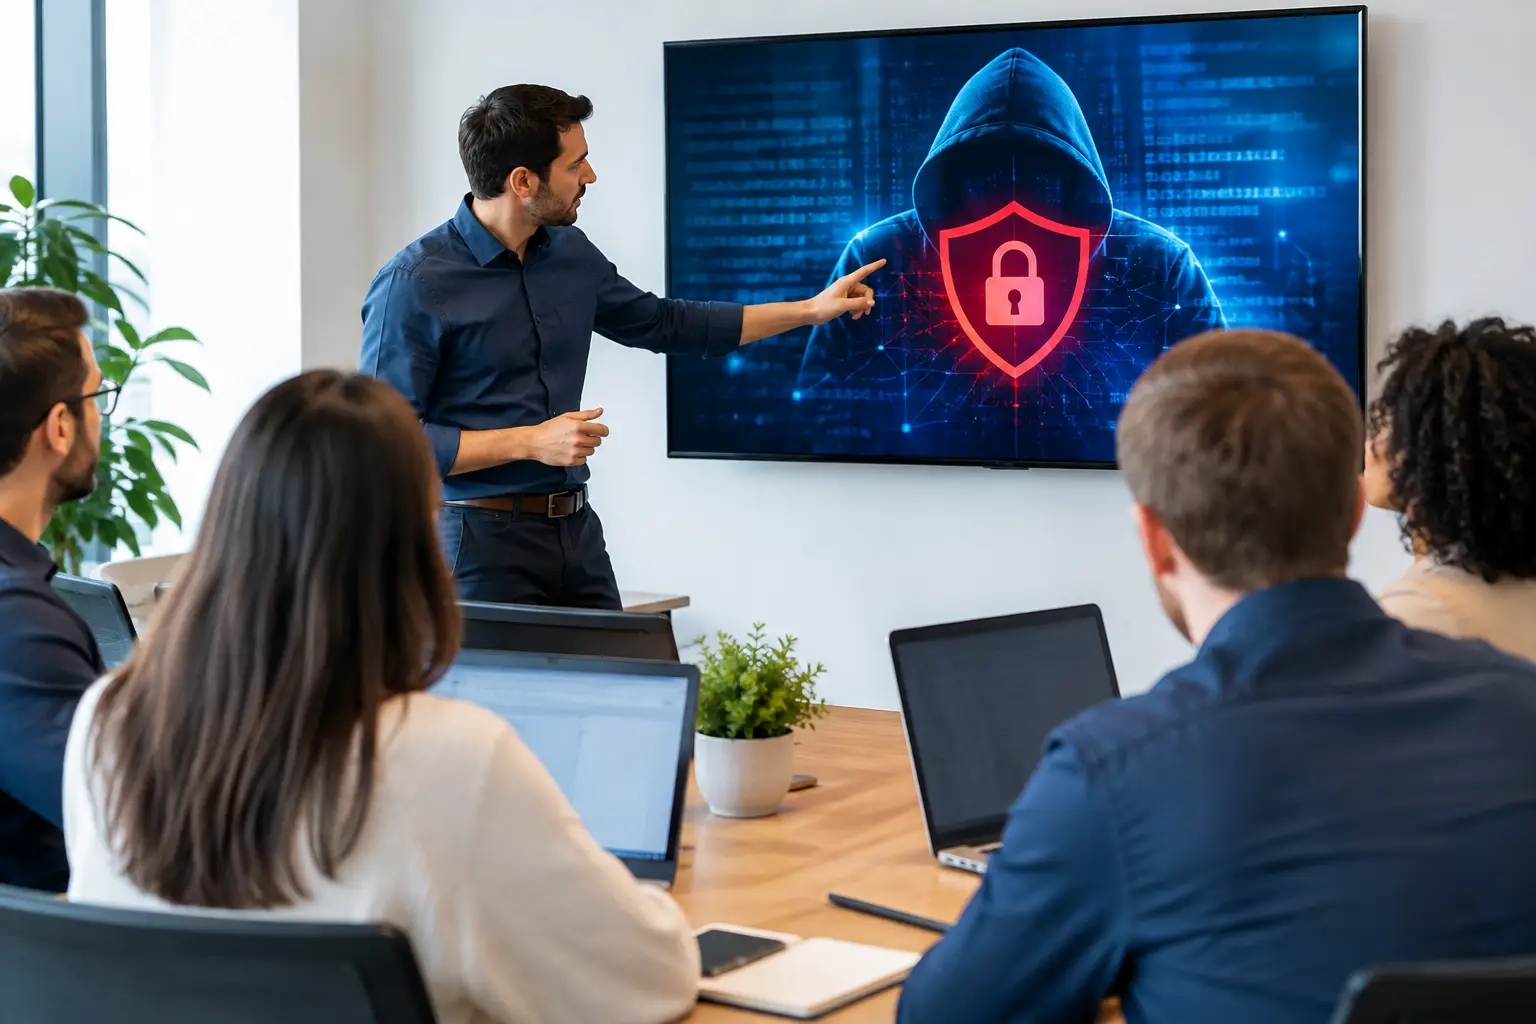
אפשר לקיים תרגול קצר של 15 דקות אחת לרבעון: להציג שלוש הודעות, לשאול מה מעורר חשד, ולהסביר את דרך הפעולה הנכונה. תרגול תכוף וקצר יעיל יותר מהדרכה חד-פעמית, במיוחד בארגון שבו עובדים חדשים מצטרפים או שבו מתנהלת עבודה היברידית.
הכלל הפשוט: עוצרים, מתנתקים, מדווחים
כל עובד צריך לזכור נוהל קצר שאינו דורש שיקול דעת טכני מורכב. אם נפתחה הודעה חשודה, הוזנה סיסמה בדף לא מוכר, הופיעו קבצים עם סיומות מוזרות או שהמחשב מציג הודעת כופר – עוצרים מיד את העבודה, מתנתקים מהרשת אם אפשר, ומדווחים לגורם שהוגדר מראש.
ניתוק מהרשת אינו בהכרח כיבוי של המחשב. לעיתים נכון להשאיר את המחשב פועל כדי לאפשר לצוות הטכני לבדוק את האירוע. לכן הניסוח לעובדים צריך להיות ברור: לנתק כבל רשת או לכבות את החיבור האלחוטי, לא למחוק קבצים, לא להפעיל מחדש, ולא לנסות לשלם או ליצור קשר עם התוקפים.
הדיווח צריך להיות זמין גם כשמחלקת ה-IT אינה יושבת במשרד. פרסמו מספר טלפון, כתובת דוא״ל ייעודית או ערוץ הודעות מוגדר לאירועי אבטחה. אם יש ספק, מדווחים. עדיף עשר התראות שיתבררו כתקינות מאשר אירוע אחד שלא דווח בזמן.
בונים נוהל שלא נשאר בקובץ נשכח
נוהל תגובה טוב צריך להיות קצר, מעשי ונגיש. עובדים אינם אמורים לחפש מסמך של 20 עמודים בזמן לחץ. דף אחד עם הוראות ברורות, שמופיע גם באזור משותף וגם בהדרכת הקליטה, מספיק ברוב המקרים כדי לכוון את הפעולה הראשונית.
הנוהל צריך להגדיר מי מקבל את הדיווח, מי מוסמך לנתק מערכות, מי מתקשר מול ספקי ה-IT, ומי מעדכן לקוחות או הנהלה במקרה של השבתה. בעסק של 10 עד 40 עובדים, אותו אדם עשוי למלא כמה תפקידים. זו אינה בעיה, כל עוד יש גיבוי ברור למקרה שהוא בחופשה או אינו זמין.
כדאי לקבוע מראש מה נחשב אירוע שמחייב דיווח מיידי: הודעת כופר, התחברות חשודה לחשבון, סיסמה שהוזנה באתר בלתי מוכר, פתיחת קובץ חשוד, או גישה לא מורשית לתיקייה משותפת. בהירות כזו חוסכת ויכוחים ברגע שבו צריך לפעול.
סיסמאות ואימות דו-שלבי הם חלק מהכשרת העובדים
מתקפות כופר רבות מתחילות מהשתלטות על חשבון דוא״ל או חשבון ענן, ולא רק מקובץ זדוני. לכן הכשרת העובדים חייבת לכלול שימוש בסיסמאות ייחודיות וחזקות ואימות דו-שלבי בכל מערכת מהותית, ובראשן דוא״ל, אחסון קבצים, מערכות כספים וגישה מרחוק.
אין לצפות מעובדים לזכור עשרות סיסמאות מורכבות. מנהל סיסמאות מאושר, יחד עם הדרכה קצרה לשימוש בו, הוא פתרון מעשי יותר מהחלפת סיסמאות לא צפויה בכל כמה שבועות. כאשר מאמצים מנהל סיסמאות, חשוב להבהיר שגם סיסמת הגישה אליו מוגנת היטב ושאימות דו-שלבי אינו אופציונלי.
יש גם מצבים שבהם עובד משתמש במחשב פרטי או בטלפון אישי. עבודה היברידית היא צורך עסקי לגיטימי, אך היא דורשת כללים: מסך נעול, עדכונים שוטפים, הפרדה בין חשבון אישי לחשבון העבודה, ואיסור על שמירת קבצי לקוחות בתיקיות פרטיות ללא אישור.
תרגול מדומה: לבחון את התהליך, לא לצוד טעויות
הודעות דיוג מדומות יכולות להיות כלי מצוין, בתנאי שהן נועדו ללמידה ולא להבכה. התרגול בודק שני דברים: האם העובדים מזהים הודעה חשודה, והאם הם יודעים לדווח עליה. אם עובד לחץ, זה סימן שצריך לשפר הדרכה, ניסוח נהלים או הגנות טכנולוגיות – לא סיבה לפרסם את שמו.
כדאי למדוד מגמות לאורך זמן: כמה עובדים דיווחו, אילו סוגי הודעות מבלבלים במיוחד, והאם יש צוותים שזקוקים לחיזוק. למשל, צוות כספים צריך להתאמן יותר על שינוי פרטי בנק והוראות תשלום, בעוד צוות שירות לקוחות עלול להיתקל בקבצים וקישורים רבים שמגיעים מלקוחות.
תרגיל מלא יותר, אחת לשנה או לאחר שינוי משמעותי בתשתית, יכול לדמות תחנת עבודה שבה התגלה חשד להצפנה. המטרה היא לוודא שהעובד יודע למי לפנות, שהגורם האחראי זמין, ושצוות ה-IT יודע לבודד את התחנה ולבדוק אם הייתה התפשטות. כאן מתגלים פערים שלא רואים במסמך נהלים.
גיבוי ושחזור: ההבטחה שהעובדים צריכים להכיר
הכשרת עובדים לבדה אינה תוכנית הגנה מספקת. גם ארגון ממושמע יכול להיפגע מחולשה בתוכנה, מספק שנפרץ או מחשבון שנגנב. לכן יש לבסס את ההדרכה על תשתית שמאפשרת התאוששות: גיבויים מופרדים, הגנה על חשבונות מנהל, עדכוני אבטחה, ניטור של תחנות קצה ותוכנית התאוששות מאסון שנבדקה בפועל.
לעובדים אין צורך להכיר את כל פרטי ארכיטקטורת הגיבוי. הם כן צריכים לדעת שיש תהליך, שיש גורם מקצועי שמטפל באירוע, ושאין לנסות לשחזר קבצים באופן עצמאי מתוך עותקים לא מבוקרים. שחזור לא נכון עלול לדרוס מידע תקין או להחזיר קבצים נגועים לסביבה.
מבחן הגיבוי אינו השאלה אם הוא קיים, אלא כמה זמן ייקח להחזיר את המערכות לעבודה ומה בדיוק ניתן לשחזר. עבור משרד עורכי דין, למשל, זמינות מסמכי תיקים ודוא״ל עשויה להיות קריטית כבר באותו יום. לעסק ייצור, ייתכן שהעדיפות היא למערכות תפעול ומלאי. תוכנית התאוששות צריכה להתאים לעלות ההשבתה של העסק, לא רק לתקציב הטכנולוגי שלו.
האחריות הניהולית: להפוך אבטחה להרגל עבודה
מנהלים קובעים אם אבטחה נתפסת כמטרד או כחלק מאיכות השירות. כאשר הנהלה מאשרת חריגות דרך ערוץ מסודר, משתמשת באימות דו-שלבי בעצמה, ומגיבה בחיוב לדיווח על חשד – העובדים מבינים שהכללים אמיתיים.
הכנה טובה אינה מבטיחה שלא תתרחש מתקפה, אך היא משנה את התוצאה. במקום בלבול, הסתרה והשבתה ממושכת, העסק מקבל דיווח מהיר, בידוד של האירוע ויכולת לחזור לפעילות באופן מבוקר. צוות מנוהל שמנטר את המערכות, זמין בעת אירוע ומתרגל את הנהלים עם העובדים מאפשר להנהלה לשמור על שליטה גם ברגע שבו כל דקה חשובה.
הצעד הנכון לשבוע הקרוב אינו עוד מסמך מדיניות. בחרו תרחיש אחד שמדאיג אתכם, עברו עליו עם העובדים במשך רבע שעה, וודאו שכולם יודעים בדיוק למי מתקשרים כשההודעה החשודה הבאה מגיעה.